
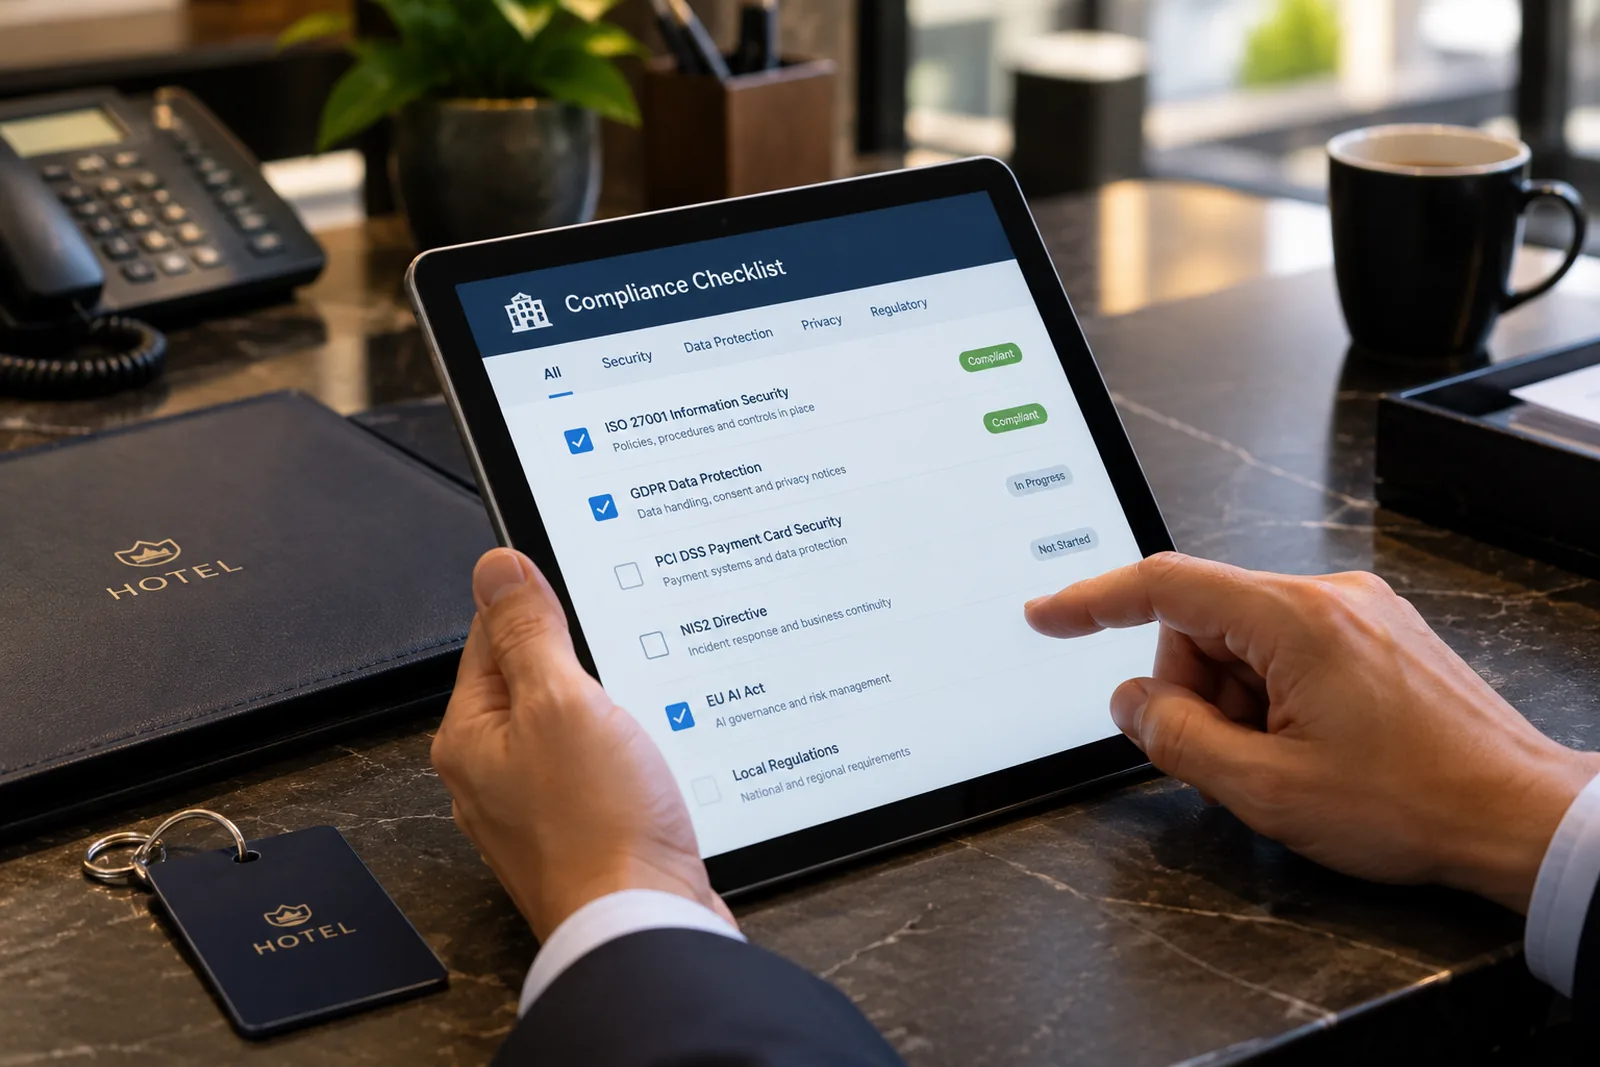
Conformidade e LGPD para Hotéis
Adequação à LGPD, orientação alinhada à ISO 27001 e ao PCI DSS, e gestão de fornecedores para uma operação hoteleira em conformidade.
O que inclui
Conformidade não é um projeto pontual. Acompanhamos o hotel da adequação inicial à manutenção contínua exigida pela LGPD e pelos padrões do setor, nas frentes abaixo. Questões jurídicas específicas, como contratos e documentos com efeito legal, são validadas pelo jurídico do hotel.
Diagnóstico e análise de lacunas
Mapeamento dos dados pessoais de hóspedes coletados, armazenados e compartilhados pelo hotel, incluindo a Ficha Nacional de Registro de Hóspedes (FNRH), e comparação com a LGPD, a ISO 27001 e o PCI DSS, com plano de remediação priorizado.
Políticas e procedimentos
Documentos de privacidade e consentimento e políticas de segurança da informação, uso aceitável e controle de acesso, adaptados à operação real do hotel.
Contratos e fornecedores
Acordos de tratamento de dados (DPA) revisados e questionários de segurança para os fornecedores que processam dados de hóspedes.
Direitos dos titulares
Processos definidos para responder a pedidos de acesso, correção ou exclusão de dados dentro do prazo legal.
Preparação e apoio em auditorias
Avaliações internas antes de auditorias externas, para antecipar não conformidades, e acompanhamento durante a auditoria, com a documentação organizada e pronta.
Incidentes e comunicação à ANPD
Processo para avaliar, documentar e, quando exigido, comunicar à ANPD e aos hóspedes afetados um incidente com dados pessoais, em conjunto com o plano de resposta a incidentes.
ISO 27001 e PCI DSS
Alinhamento às diretrizes da ISO 27001 para segurança da informação, apoio na definição do escopo PCI DSS (incluindo verificações contra skimming em terminais POS) e na preparação para o SAQ ou avaliação QSA, quando o hotel processa cartões.
Retenção e descarte
Regras claras sobre quanto tempo guardar cada tipo de dado, inclusive em backups e nos dados usados em relatórios (BI), e como descartá-lo com segurança.
Auditorias internas de TI e segurança
Verificação periódica de acessos, configurações e status de patches, para confirmar que os controles funcionam na prática e não apenas no papel.
Registro de operações e RIPD
Registro das operações de tratamento exigido pelo art. 37 da LGPD, com a base legal de cada uso de dados, e Relatório de Impacto à Proteção de Dados (RIPD) quando o tratamento envolve risco elevado.
Registro de riscos
Matriz de probabilidade e impacto mantida e atualizada, não um documento feito uma vez e esquecido.
Encarregado (DPO) externo
Apoiamos o encarregado do hotel ou assumimos a função como encarregado externo, o canal de comunicação com os hóspedes e com a ANPD.
- Relatório de gap analysis frente à LGPD, à ISO 27001 e ao PCI DSS
- Política de privacidade e proteção de dados
- Registro de riscos com matriz de probabilidade e impacto
- Modelos de acordo de tratamento de dados (DPA) para contratos com fornecedores
- Plano de remediação priorizado
Por que isso importa para o seu hotel
Hotéis coletam e armazenam grandes volumes de dados pessoais de hóspedes: documentos, informações de pagamento, preferências e histórico de estadias. A LGPD trata isso como uma responsabilidade legal, não uma opção. Isso inclui a Ficha Nacional de Registro de Hóspedes (FNRH), obrigação do Ministério do Turismo que também precisa de controle de acesso e prazo de retenção definido, e o termo de consentimento, a base legal mais comum para usos dos dados do hóspede além da hospedagem, como marketing e uso de imagem.
Estar em conformidade reduz o risco de sanções e passivos legais, e reforça a confiança do hóspede na sua marca. Ajudamos o seu hotel a organizar processos, políticas e contratos de forma clara e auditável, com orientação alinhada às diretrizes da ANPD, à ISO 27001, ao PCI DSS (para dados de pagamento) e, quando aplicável, a referências internacionais como o GDPR europeu, para hotéis que oferecem ativamente seus serviços ao público europeu ou que fazem parte de grupos com operação na Europa.
Uma auditoria externa não deveria trazer surpresas. Por isso, o trabalho inclui mapear exatamente onde estão as lacunas antes de uma avaliação formal, manter um registro de riscos vivo (não um documento estático arquivado após a primeira revisão) e simular o processo do auditor para que a sua equipe chegue preparada, com as evidências certas organizadas.
Artigos relacionados
PCI DSS para Hotéis: Guia Prático do v4.0.1 para Operações Hoteleiras
O escopo PCI DSS de um hotel pode ser complexo: PMS, POS, motor de reservas e OTAs criam vários ambientes de dados de cartão com exigências distintas.
Ler artigo
LGPD para hotéis: o que a lei exige na prática
Hotéis coletam dados pessoais em praticamente toda interação com o hóspede. Veja as obrigações concretas, quando indicar o encarregado e onde surgem as lacunas.
Ler artigo
ISO 27001 para hotelaria: vale a certificação para o seu hotel?
Quando a certificação ISO 27001 faz sentido para hotéis, como é o processo e qual alternativa existe para operações menores.
Ler artigoPerguntas frequentes sobre conformidade na hotelaria
Como aplicar a LGPD em um hotel?
Em quatro etapas: mapear quais dados de hóspedes e colaboradores cada sistema trata e com que base legal; ajustar contratos com os fornecedores que operam esses dados (PMS, motor de reservas, Wi-Fi, câmeras, gateway); definir políticas de acesso, retenção e descarte e um processo para atender pedidos de titulares; e preparar o plano de resposta a incidentes. A adequação não é um documento, é um conjunto de rotinas que precisam continuar funcionando. O detalhamento está em LGPD para hotéis.
Quais dados de hóspedes o hotel precisa proteger?
Mais do que a maioria imagina: documento e dados cadastrais da FNRH, dados de cartão e comprovantes de pagamento, histórico de estadias e preferências, imagens de câmeras, registros de conexão do Wi-Fi (que, pelo Marco Civil da Internet, recomendamos guardar por um ano), dados de saúde informados para acessibilidade ou alimentação, e qualquer dado biométrico, que a LGPD classifica como sensível. Cada categoria tem regra própria de retenção e de acesso.
O que é um diagnóstico LGPD e o que ele entrega?
É o levantamento de todos os fluxos de dados pessoais do hotel, sistema por sistema e fornecedor por fornecedor, comparado com o que a lei exige. Entrega o inventário de dados, a lista de lacunas por gravidade, os contratos que precisam de cláusula de operador e um plano de adequação priorizado. Sem esse diagnóstico, a política de privacidade descreve um hotel que não existe.
Um hotel precisa de PCI DSS?
Todo hotel que aceita cartão, direta ou indiretamente por um gateway, está no escopo do PCI DSS, um requisito contratual das bandeiras e da adquirente, não uma lei. Para a maioria dos hotéis, a obrigação prática é o questionário de autoavaliação (SAQ) anual. O trabalho mais valioso é reduzir o escopo: rede segmentada, terminais que não expõem o número do cartão ao PMS e nenhum dado de cartão em planilha ou e-mail. Veja PCI DSS para hotéis.
Vale a pena buscar a certificação ISO 27001 para um hotel?
Para muitos hotéis independentes, o que vale é usar a ISO 27001 como referência de controles, não buscar o certificado. A certificação faz sentido quando um contrato corporativo, uma rede internacional ou um investidor a exige. Nos dois casos, o ponto de partida é o mesmo: inventário de ativos, análise de risco, políticas e evidência de que os controles funcionam. Veja ISO 27001 para hotéis.
O hotel precisa de um encarregado de dados (DPO)?
Em regra, sim. A LGPD exige que o controlador indique um encarregado, e a ANPD dispensa agentes de tratamento de pequeno porte dessa indicação, desde que não façam tratamento de alto risco e mantenham um canal de comunicação com os titulares. Na hotelaria, o volume e a sensibilidade dos dados de hóspedes costumam justificar a designação mesmo quando há dispensa. Não precisa ser um cargo exclusivo: pode ser um colaborador com essa atribuição formal ou um serviço externo. Podemos apoiar o encarregado do hotel ou, se necessário, assumir a função como encarregado externo.
Pronto para colocar sua operação em conformidade?
Identifique as lacunas de LGPD, PCI DSS ou ISO 27001 na sua operação.