
Diagnóstico de TI para Hotéis: Clareza Antes de Investir
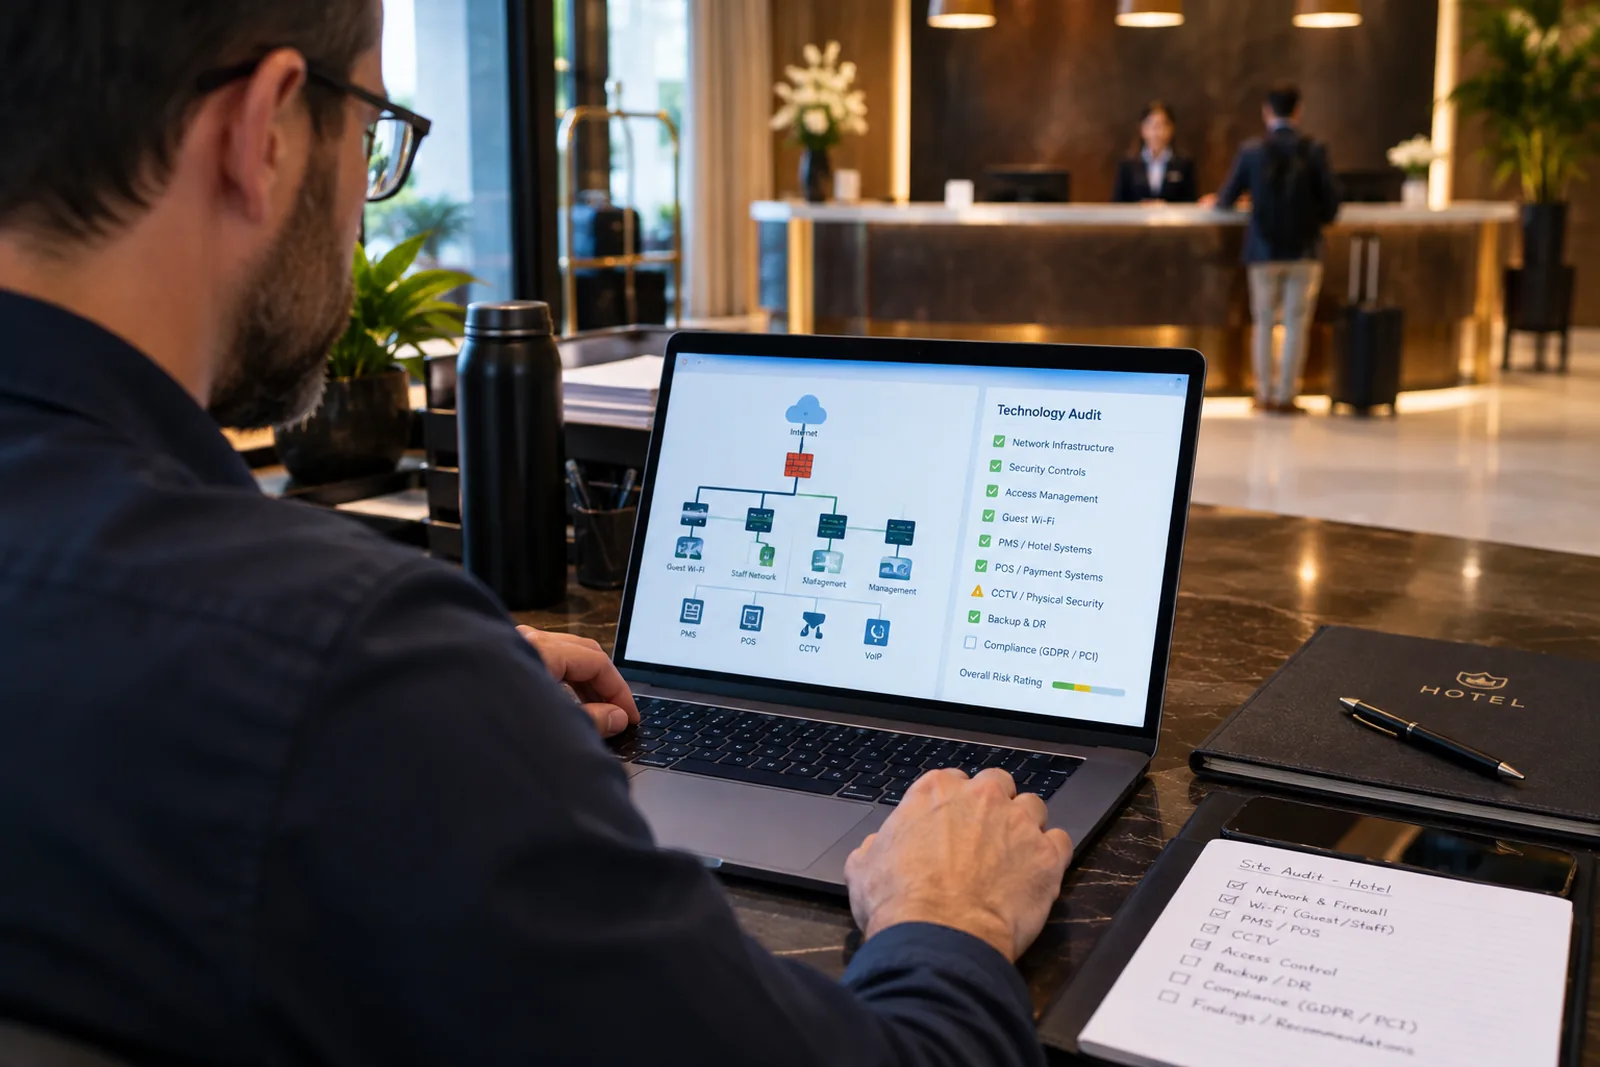
Antes de recomendar qualquer mudança, avaliamos a tecnologia do hotel e do escritório: estratégia, sistemas, fornecedores, contratos e segurança. Normalmente leva de 2 a 4 semanas para um hotel e termina com um relatório de achados priorizados por impacto e um roadmap de investimentos.
O que cobrimos no diagnóstico
Um diagnóstico completo olha para a operação como um todo, incluindo o escritório central quando houver, não apenas para o item que motivou o pedido. Revisamos a documentação e o retorno da equipe e fazemos verificações por amostragem nos pontos principais.
Estratégia e governança de TI
Se existe uma estratégia de TI clara e alinhada aos objetivos do negócio, as políticas e procedimentos de TI, como a TI funciona no dia a dia, quem é responsável pelo quê e a aderência aos padrões de tecnologia da bandeira.
Padrões de rede
Padrões de cabeamento, segmentação de rede e tolerância a falhas, verificados com base nos diagramas de rede. Uma revisão de padrões, não uma auditoria detalhada da rede.
Sistemas centrais e nuvem
PMS, POS, motor de reservas, channel manager, os serviços em nuvem em uso e as integrações entre eles.
Ativos, atualizações e hardening
Inventário de hardware e software, licenças, atualizações (patches) e padrões de hardening dos sistemas.
Acessos e dados
Contas de usuário e permissões, MFA, remoção de acessos de ex-colaboradores, quem acessa quais dados e como os dados são gerenciados.
Segurança e conformidade
Backups testados por restauração, resposta a incidentes e aderência à LGPD e, quando aplicável, ao PCI DSS.
Tecnologia de hóspede
Wi-Fi de hóspedes, fechaduras eletrônicas, controles do quarto, check-in digital e ferramentas de IA no atendimento.
Contratos, fornecedores e custos
SLAs, custos, datas de renovação e o risco de dependência de cada fornecedor ativo, e o que o hotel gasta em tecnologia comparado com o que a operação precisa.
Quando faz sentido pedir um diagnóstico
- Antes de assumir a gestão de TI de um hotel novo ou recém-adquirido
- Ao considerar trocar de PMS, MSP ou fornecedor de segurança
- Quando falhas de TI ou de tecnologia hoteleira se repetem com frequência
- Quando o gasto com TI e tecnologia hoteleira parece alto demais para o que o hotel recebe
- Antes de uma reforma ou de um novo empreendimento
- Após uma mudança de liderança na direção do hotel
- Quando não existe documentação clara da infraestrutura atual
- Antes de uma auditoria de LGPD ou PCI DSS
- Relatório de diagnóstico com achados e riscos priorizados por impacto
- Mapa completo dos fornecedores e contratos de tecnologia ativos
- Recomendações de curto, médio e longo prazo
- Roadmap inicial de investimentos em tecnologia
- Reunião de apresentação dos resultados à diretoria
Por que começar por um diagnóstico
Decisões de tecnologia tomadas sem um diagnóstico prévio tendem a resolver o sintoma mais visível, não a causa. Um hotel que troca de PMS porque o atual está lento pode continuar com o mesmo problema no sistema seguinte, se a causa real for uma rede mal dimensionada ou um fornecedor de conectividade insuficiente. O diagnóstico existe para que qualquer decisão de investimento, seja trocar um sistema, contratar um gerente de TI virtual ou revisar um contrato, parta de uma visão completa da operação, não de uma suposição.
Como funciona o nosso diagnóstico
- Levantamento inicial: reunião com a direção do hotel e coleta da documentação existente, como políticas e procedimentos, contratos, inventários de sistemas e ativos e diagramas de rede, quando houver.
- Análise e verificações por amostragem: revisão da documentação e entrevistas com a equipe, com verificações por amostragem nos pontos principais: estratégia e governança de TI, padrões de rede, sistemas centrais, acessos, atualizações, configurações de segurança e tecnologia de hóspede.
- Análise de contratos e fornecedores: avaliação de SLAs, custos, datas de renovação e riscos de dependência de cada fornecedor ativo, e do que o hotel gasta em tecnologia comparado com o que a operação precisa.
- Verificação de conformidade: checagem do nível de conformidade com a LGPD e, quando aplicável, com o PCI DSS.
- Relatório e apresentação: entrega do relatório com os achados priorizados por risco e impacto, e apresentação do plano de ação à diretoria.
O que precisamos da sua equipe
Entrevistas curtas com as equipes de TI e de tecnologia hoteleira e com alguns chefes de departamento, além da documentação existente. Procuramos manter tudo curto e simples, e não fazemos nenhuma alteração nos seus sistemas.
Artigos relacionados
Perguntas frequentes sobre o diagnóstico de TI hoteleira
Como é feito um diagnóstico de TI de um hotel?
Em cinco etapas: levantamento inicial com a direção do hotel, análise da documentação, dos padrões e dos sistemas centrais, com verificações por amostragem, análise dos contratos e fornecedores ativos, verificação de conformidade com a LGPD e, quando aplicável, o PCI DSS, e um relatório final com os achados priorizados por risco e impacto, apresentado à diretoria.
Como avaliar a infraestrutura de TI de um hotel?
Revisando padrões, em vez de auditar cada equipamento: cabeamento, segmentação de rede e tolerância a falhas, verificados com base nos diagramas de rede, além do inventário de ativos e dos padrões de atualização e hardening, com verificações por amostragem nos pontos principais. Isso é feito junto com a revisão dos sistemas centrais (PMS, POS, motor de reservas) e das integrações entre eles, já que uma infraestrutura mal dimensionada costuma ser a causa real por trás de sistemas lentos ou instáveis.
Diagnóstico de TI e auditoria de TI são a mesma coisa?
Não exatamente. O diagnóstico é uma revisão estruturada da tecnologia do hotel e do escritório, com verificações por amostragem nos pontos principais e um relatório de achados priorizados ao final. Não é uma auditoria formal de certificação: não emite parecer de conformidade nem substitui o auditor de PCI DSS ou a certificação ISO. Mas olhamos para muitos dos mesmos controles que essas auditorias verificam, por isso o diagnóstico é uma boa preparação para elas.
Quanto tempo leva um diagnóstico de TI de um hotel?
Normalmente de 2 a 4 semanas para um hotel, da reunião inicial ao relatório; redes e operações com vários empreendimentos levam mais tempo. O prazo exato depende do porte da operação e da quantidade de sistemas e fornecedores envolvidos, e é apresentado na proposta de escopo, antes de qualquer trabalho técnico começar.
Um hotel que já tem MSP ou Gerente de TI ainda precisa de um diagnóstico independente?
Sim. Uma visão de fora é mais objetiva do que o próprio parceiro de execução revisando o seu trabalho, e um Gerente de TI interno pode não ter tempo ou distância suficiente da operação para enxergar riscos acumulados ao longo do tempo. Um diagnóstico independente valida o que está sendo entregue e dá ao MSP ou ao Gerente de TI uma lista clara e compartilhada de prioridades.
O que o hotel recebe ao final do diagnóstico de TI?
Um relatório com os achados e riscos priorizados por impacto, o mapa completo dos fornecedores e contratos de tecnologia ativos, recomendações de curto, médio e longo prazo, um roadmap inicial de investimentos e uma reunião de apresentação dos resultados à diretoria.
Quanto custa um diagnóstico ou uma avaliação de cibersegurança de um hotel?
Não existe um valor fixo, porque o escopo varia com o porte do hotel: número de propriedades, quantidade de sistemas e fornecedores envolvidos (PMS, POS, motor de reservas, Wi-Fi, câmeras), se já existe uma equipe técnica interna ou um MSP para revisar, e a exigência de conformidade aplicável (LGPD, PCI DSS). O levantamento inicial com a direção do hotel já permite propor um escopo e um prazo, e a partir daí apresentamos uma proposta de investimento antes de qualquer trabalho técnico começar.
Pronto para conhecer a real situação da TI do seu hotel?
Fale com a nossa equipe e agende o diagnóstico inicial.